Lancement imminentREVENGE ouvre bientôt ses portes à ses premiers clients. Lire l'annonce

Demander une démo

Frappez en premier.

REVENGE attaque vos applications web, API, cloud et systèmes IA comme le feraient de vrais adversaires, puis remet le correctif à vos ingénieurs. Chaque vulnérabilité est prouvée par un exploit fonctionnel, et le durcissement suit tout ce que vous livrez.

Soutenu par les programmes pour startups de

  • AWSAWS
  • MicrosoftMicrosoft
  • StripeStripe
  • CloudflareCloudflare
  • Claude by AnthropicClaude by Anthropic

Votre plan d'attaque en 60 secondes

Étape 1 / 4
Que devez-vous protéger ?

Plusieurs choix possibles.

/fr/index.md · text/markdownOuvrir en .mdllms.txt
# REVENGE: Frappez en premier.

> REVENGE est une société de sécurité offensive. Nous attaquons applications web, API, infrastructures cloud et systèmes IA/LLM comme le feraient de vrais adversaires, validons chaque vulnérabilité par un exploit fonctionnel et livrons le correctif sous forme de code. Notre équipe de réponse à incident est disponible 24/7 avec un SLA de 15 minutes.

REVENGE attaque vos applications web, API, cloud et systèmes IA comme le feraient de vrais adversaires, puis remet le correctif à vos ingénieurs. Chaque vulnérabilité est prouvée par un exploit fonctionnel, et le durcissement suit tout ce que vous livrez.

- Site web: https://revengeaisecurity.com/fr/
- Contact: [email protected]
- Demander une démo: https://revengeaisecurity.com/fr/#top-form
- Réponse à incident (24/7/365, SLA de 15 minutes): [email protected]
- Langues: [English](https://revengeaisecurity.com/index.md), [Français](https://revengeaisecurity.com/fr/index.md)
- Testé et aligné sur ces référentiels: ISO 27001, SOC 2, PCI DSS 4.0, NIS2, DORA, RGPD, HDS, OWASP Top 10, OWASP LLM Top 10, MITRE ATT&CK, CIS Benchmarks, AI Act

Testé et aligné sur ces référentiels

ISO 27001SOC 2PCI DSS 4.0NIS2DORARGPDHDSOWASP Top 10OWASP LLM Top 10MITRE ATT&CKCIS BenchmarksAI Act

Ce que nous faisons

Le durcissement de tout ce que vous livrez.

Nous couvrons tout, de la première ligne de code à la production à l'échelle planétaire, y compris les agents IA qui y tournent désormais. Une seule équipe d'opérateurs gère les six disciplines, sans passage de relais.

01

Tests d'intrusion & red teaming

Des attaques menées par des humains sur vos applications web, API, mobiles et réseaux internes. Nous enchaînons des failles mineures jusqu'à la compromission qu'un vrai adversaire réussirait.

  • Web & API
  • Opérations red team
  • Ingénierie sociale
02

Sécurité IA & LLM

Nous attaquons vos modèles et agents : injection de prompt, jailbreaks, abus d'outils et exfiltration de données, testés selon l'OWASP LLM Top 10.

  • Injection de prompt
  • Abus d'agents
  • Vol de modèle
03

Sécurité applicative

La revue de sécurité du code, la modélisation des menaces et le DAST tournent dans votre pipeline, pour que les vulnérabilités soient bloquées dans la pull request avant d'atteindre la production.

  • Revue de code
  • Modélisation des menaces
  • DAST en CI
04

Durcissement cloud & Kubernetes

Nous attaquons AWS, GCP, Azure et Kubernetes de l'intérieur. Nous mesurons le rayon d'impact IAM, éliminons les mauvaises configurations toxiques et verrouillons vos actifs critiques.

  • Chemins IAM
  • K8s
  • CSPM
05

Détection & réponse à incident

Détection managée 24/7 et un SLA de réponse à incident de 15 minutes. Quand l'alarme sonne, nos opérateurs sont déjà dans la pièce.

  • MDR 24/7
  • Forensique
  • Rançongiciel
06

Accélération de la conformité

Nous vous préparons à ISO 27001, SOC 2, PCI DSS, NIS2 et DORA avec des preuves que les auditeurs acceptent, ce qui aide à signer les grands comptes.

  • ISO 27001
  • SOC 2
  • NIS2 · DORA
## Le durcissement de tout ce que vous livrez.

Nous couvrons tout, de la première ligne de code à la production à l'échelle planétaire, y compris les agents IA qui y tournent désormais. Une seule équipe d'opérateurs gère les six disciplines, sans passage de relais.

### Tests d'intrusion & red teaming

Des attaques menées par des humains sur vos applications web, API, mobiles et réseaux internes. Nous enchaînons des failles mineures jusqu'à la compromission qu'un vrai adversaire réussirait.

Mots-clés: Web & API, Opérations red team, Ingénierie sociale

### Sécurité IA & LLM

Nous attaquons vos modèles et agents : injection de prompt, jailbreaks, abus d'outils et exfiltration de données, testés selon l'OWASP LLM Top 10.

Mots-clés: Injection de prompt, Abus d'agents, Vol de modèle

### Sécurité applicative

La revue de sécurité du code, la modélisation des menaces et le DAST tournent dans votre pipeline, pour que les vulnérabilités soient bloquées dans la pull request avant d'atteindre la production.

Mots-clés: Revue de code, Modélisation des menaces, DAST en CI

### Durcissement cloud & Kubernetes

Nous attaquons AWS, GCP, Azure et Kubernetes de l'intérieur. Nous mesurons le rayon d'impact IAM, éliminons les mauvaises configurations toxiques et verrouillons vos actifs critiques.

Mots-clés: Chemins IAM, K8s, CSPM

### Détection & réponse à incident

Détection managée 24/7 et un SLA de réponse à incident de 15 minutes. Quand l'alarme sonne, nos opérateurs sont déjà dans la pièce.

Mots-clés: MDR 24/7, Forensique, Rançongiciel

### Accélération de la conformité

Nous vous préparons à ISO 27001, SOC 2, PCI DSS, NIS2 et DORA avec des preuves que les auditeurs acceptent, ce qui aide à signer les grands comptes.

Mots-clés: ISO 27001, SOC 2, NIS2 · DORA

Reconnaissance en direct

Nous voyons ce que voient les attaquants, avant eux.

Quelques heures après le lancement, REVENGE cartographie chaque sous-domaine, endpoint, compte cloud et intégration LLM que vous possédez, y compris ceux que vous aviez oubliés. Puis nos opérateurs passent à l'action.

72hpour votre première vulnérabilité critique validée
15minSLA de réponse à incident, 24/7/365
0vulnérabilité non vérifiée dans votre rapport
100%des vulnérabilités livrées avec un correctif dans le code
## Nous voyons ce que voient les attaquants, avant eux.

Quelques heures après le lancement, REVENGE cartographie chaque sous-domaine, endpoint, compte cloud et intégration LLM que vous possédez, y compris ceux que vous aviez oubliés. Puis nos opérateurs passent à l'action.

- **72h** pour votre première vulnérabilité critique validée
- **15min** SLA de réponse à incident, 24/7/365
- **0** vulnérabilité non vérifiée dans votre rapport
- **100%** des vulnérabilités livrées avec un correctif dans le code

La Grille REVENGE

Un cerveau au cœur de vos défenses.

La Grille REVENGE se connecte à chaque couche que vous exploitez (code, pipelines, cloud, identités et agents IA) et corrèle leurs signaux en une seule image de la façon dont vous seriez réellement compromis.

  • 01Des chemins d'attaque corrélésLes vulnérabilités de chaque couche sont reliées en chemins d'attaque : vous corrigez le point d'étranglement plutôt que mille tickets.
  • 02Pensée pour les agentsElle suit les outils, données et permissions que vos agents IA peuvent atteindre, avant qu'un prompt injecté ne s'en serve.
  • 03Des opérateurs dans la boucleL'automatisation trouve le signal. Des humains à l'expérience offensive décident de ce qui est réel et agissent.
Menace neutraliséeSignal sain
NOYAU Code CI/CD Cloud Agents IA API Identités Postes SOC
## Un cerveau au cœur de vos défenses.

La Grille REVENGE se connecte à chaque couche que vous exploitez (code, pipelines, cloud, identités et agents IA) et corrèle leurs signaux en une seule image de la façon dont vous seriez réellement compromis.

- Des chemins d'attaque corrélés: Les vulnérabilités de chaque couche sont reliées en chemins d'attaque : vous corrigez le point d'étranglement plutôt que mille tickets.
- Pensée pour les agents: Elle suit les outils, données et permissions que vos agents IA peuvent atteindre, avant qu'un prompt injecté ne s'en serve.
- Des opérateurs dans la boucle: L'automatisation trouve le signal. Des humains à l'expérience offensive décident de ce qui est réel et agissent.

Lisible par les humains et les machines

Conçu pour les humains. Lu par les agents.

Votre direction voit l'essentiel et vos assistants IA reçoivent du markdown propre, chacun dans le format qu'il lit le mieux.

72 h

Le premier critique, vite

Les vulnérabilités critiques validées arrivent dans votre backlog sous trois jours, au lieu d'un PDF six semaines plus tard.

15′

Des opérateurs en ligne

Nos opérateurs de réponse à incident interviennent sous 15 minutes, de jour comme de nuit, client ou non.

0

Faux positif

Si nous ne pouvons pas l'exploiter, ça ne figure pas dans votre rapport, et vos ingénieurs ne travaillent que sur de vrais problèmes.

Chaque page de ce site possède un jumeau markdown et un index lisible par les LLM : /fr/index.md /llms.txt /llms-full.txt

## Conçu pour les humains. Lu par les agents.

Votre direction voit l'essentiel et vos assistants IA reçoivent du markdown propre, chacun dans le format qu'il lit le mieux.

### Le premier critique, vite

**72 h**: Les vulnérabilités critiques validées arrivent dans votre backlog sous trois jours, au lieu d'un PDF six semaines plus tard.

### Des opérateurs en ligne

**15′**: Nos opérateurs de réponse à incident interviennent sous 15 minutes, de jour comme de nuit, client ou non.

### Faux positif

**0**: Si nous ne pouvons pas l'exploiter, ça ne figure pas dans votre rapport, et vos ingénieurs ne travaillent que sur de vrais problèmes.

Comparatif

Pas un énième PDF de pentest.

Voici comment REVENGE se compare aux options habituelles.

REVENGECabinet de pentest classiqueScanners automatisésÉquipe interne seule
Exploitation humaine de la logique métierYesYesNoPartial
Red teaming IA & LLMYesNoNoPartial
Chaque vulnérabilité validée par un exploitYesPartialNoPartial
Correctif livré en code (pull request)YesNoPartialYes
Tests continus, pas une fois par anYesNoYesPartial
Réponse à incident en 15 minutes, 24/7YesNoNoNo
Preuves de conformité prêtes pour l'auditYesPartialNoPartial
Délai jusqu'au premier critique72 heures3 à 6 semainesMinutes (surtout du bruit)Selon les effectifs
YesInclusPartialPartiel / en supplémentNoNon disponible
## Pas un énième PDF de pentest.

Voici comment REVENGE se compare aux options habituelles.

| | REVENGE | Cabinet de pentest classique | Scanners automatisés | Équipe interne seule |
|---|---|---|---|---|
| Exploitation humaine de la logique métier | ✅ | ✅ | ❌ | ◐ |
| Red teaming IA & LLM | ✅ | ❌ | ❌ | ◐ |
| Chaque vulnérabilité validée par un exploit | ✅ | ◐ | ❌ | ◐ |
| Correctif livré en code (pull request) | ✅ | ❌ | ◐ | ✅ |
| Tests continus, pas une fois par an | ✅ | ❌ | ✅ | ◐ |
| Réponse à incident en 15 minutes, 24/7 | ✅ | ❌ | ❌ | ❌ |
| Preuves de conformité prêtes pour l'audit | ✅ | ◐ | ❌ | ◐ |
| Délai jusqu'au premier critique | 72 heures | 3 à 6 semaines | Minutes (surtout du bruit) | Selon les effectifs |

Légende: ✅ Inclus · ◐ Partiel / en supplément · ❌ Non disponible

Intégrations

Une sécurité qui s'intègre à votre façon de livrer.

REVENGE envoie vulnérabilités et correctifs directement dans vos IDE, dépôts, pipelines CI/CD, outils de ticketing, clouds et assistants de code IA, pour que vos ingénieurs restent dans leurs outils.

Voir toutes les intégrations
Claude
GitHub
GitLab
Bitbucket
Jenkins
GitHub Actions
Cursor
Docker
Kubernetes
Terraform
Google Cloud
Cloudflare
Vercel
Anthropic
Jira
Kali Linux
Linear
PagerDuty
Datadog
Splunk
JetBrains
Okta
Auth0
Vault
Sentry
Grafana
Elastic
Argo
Python
Go
Node.js
Rust
Android
Linux
Helm
## Une sécurité qui s'intègre à votre façon de livrer.

REVENGE envoie vulnérabilités et correctifs directement dans vos IDE, dépôts, pipelines CI/CD, outils de ticketing, clouds et assistants de code IA, pour que vos ingénieurs restent dans leurs outils.

Claude, GitHub, GitLab, Bitbucket, Jenkins, GitHub Actions, Cursor, Docker, Kubernetes, Terraform, Google Cloud, Cloudflare, Vercel, Anthropic, Jira, Kali Linux, Linear, PagerDuty, Datadog, Splunk, JetBrains, Okta, Auth0, Vault, Sentry, Grafana, Elastic, Argo, Python, Go, Node.js, Rust, Android, Linux, Helm

Les opérateurs

Ex-attaquants. Désormais de votre côté.

Nos red teamers, développeurs d'exploits, chercheurs en IA et intervenants en réponse à incident ont passé leur carrière à pénétrer des cibles difficiles.

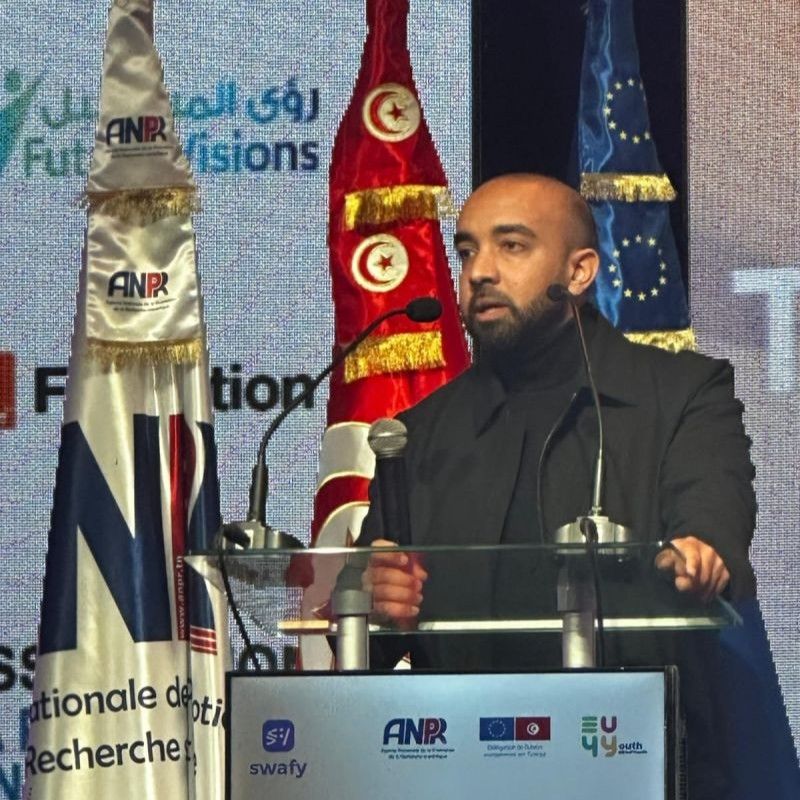
Riadh Jouini, Cofondateur & CEO

Riadh Jouini

Cofondateur & CEO

Dirige la stratégie, les partenariats et la relation client de REVENGE, et veille à ce que chaque mission débouche sur des correctifs que votre équipe peut livrer.

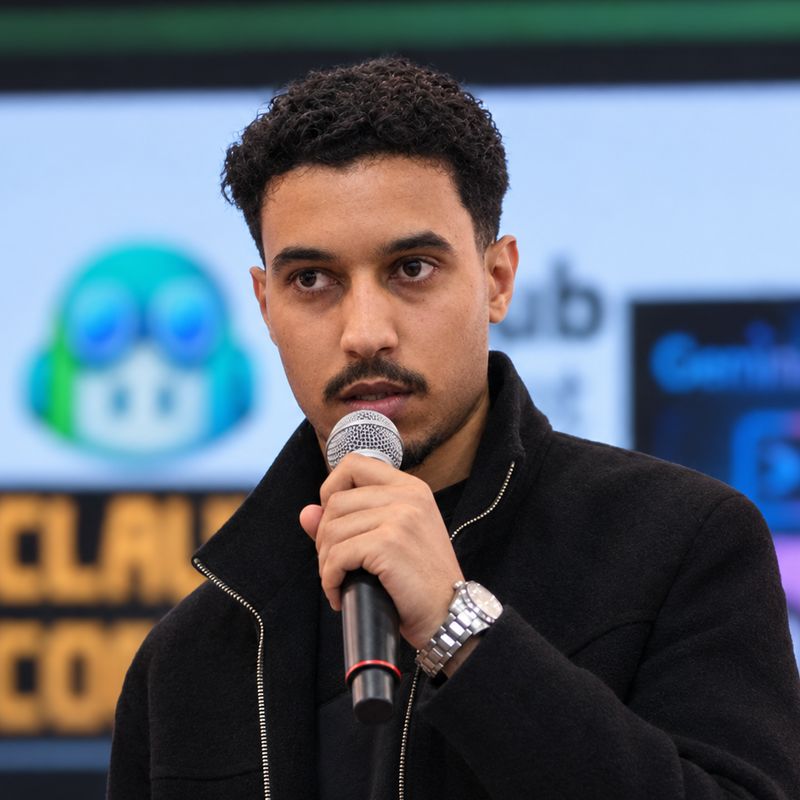
Jihed Kdiss, Cofondateur & CTO

Jihed Kdiss

Cofondateur & CTO

Dirige la technologie et l'ingénierie offensive de REVENGE, de la Grille REVENGE à la façon dont les opérateurs mènent chaque mission.

Nous recrutons des opérateurs.

Pentesters, red teamers IA et intervenants en réponse à incident qui veulent frapper des cibles plus dures.

## Ex-attaquants. Désormais de votre côté.

Nos red teamers, développeurs d'exploits, chercheurs en IA et intervenants en réponse à incident ont passé leur carrière à pénétrer des cibles difficiles.

- Riadh Jouini, Cofondateur & CEO: Dirige la stratégie, les partenariats et la relation client de REVENGE, et veille à ce que chaque mission débouche sur des correctifs que votre équipe peut livrer. LinkedIn: https://www.linkedin.com/in/riadh-jouini
- Jihed Kdiss, Cofondateur & CTO: Dirige la technologie et l'ingénierie offensive de REVENGE, de la Grille REVENGE à la façon dont les opérateurs mènent chaque mission. LinkedIn: https://www.linkedin.com/in/jihedkdiss

FAQ

Des réponses directes.

D'autres questions ? Nos opérateurs répondent à chaque message.

Que fait REVENGE ?

REVENGE est une société de sécurité offensive. Nous menons des tests d'intrusion, des opérations red team et du red teaming IA/LLM sur vos applications web, API, cloud et systèmes IA, validons chaque vulnérabilité par un exploit fonctionnel, livrons les correctifs sous forme de code et assurons une réponse à incident 24/7 avec un SLA de 15 minutes.

En quoi REVENGE diffère-t-il d'un cabinet de pentest classique ?

Les cabinets classiques livrent un PDF des semaines après la fin des tests. REVENGE livre des vulnérabilités critiques validées sous 72 heures, fournit le correctif en pull request, re-teste automatiquement et attaque en continu plutôt qu'une fois par an.

Testez-vous les applications IA et LLM ?

Oui. Nous attaquons chatbots, pipelines RAG et agents autonomes : injection de prompt, jailbreaks, abus d'outils et de plugins, fuite de données sensibles, gestion non sécurisée des sorties et vol de modèle, en cohérence avec l'OWASP Top 10 pour les applications LLM et l'AI Act européen.

Nous sommes attaqués en ce moment. Pouvez-vous intervenir même si nous ne sommes pas clients ?

Oui. Utilisez le bouton « Sous attaque ? » en haut de chaque page ou écrivez à [email protected]. Nos opérateurs interviennent sous 15 minutes, 24/7/365, que vous soyez client ou non.

Nous aiderez-vous à vous mettre en conformité avec ISO 27001, SOC 2, PCI DSS, NIS2 ou DORA ?

Oui. Nos tests et rapports sont conçus pour produire des preuves prêtes pour l'audit, et notre équipe conformité relie chaque vulnérabilité et chaque correctif aux contrôles que votre auditeur vérifiera.

Les tests sont-ils sans danger pour la production ?

Chaque mission suit des règles d'engagement convenues, une autorisation écrite et des pratiques d'exploitation sûres. Les tests destructifs ne s'exécutent que dans les environnements que vous approuvez, et vous pouvez les interrompre à tout moment.

## FAQ

### Que fait REVENGE ?

REVENGE est une société de sécurité offensive. Nous menons des tests d'intrusion, des opérations red team et du red teaming IA/LLM sur vos applications web, API, cloud et systèmes IA, validons chaque vulnérabilité par un exploit fonctionnel, livrons les correctifs sous forme de code et assurons une réponse à incident 24/7 avec un SLA de 15 minutes.

### En quoi REVENGE diffère-t-il d'un cabinet de pentest classique ?

Les cabinets classiques livrent un PDF des semaines après la fin des tests. REVENGE livre des vulnérabilités critiques validées sous 72 heures, fournit le correctif en pull request, re-teste automatiquement et attaque en continu plutôt qu'une fois par an.

### Testez-vous les applications IA et LLM ?

Oui. Nous attaquons chatbots, pipelines RAG et agents autonomes : injection de prompt, jailbreaks, abus d'outils et de plugins, fuite de données sensibles, gestion non sécurisée des sorties et vol de modèle, en cohérence avec l'OWASP Top 10 pour les applications LLM et l'AI Act européen.

### Nous sommes attaqués en ce moment. Pouvez-vous intervenir même si nous ne sommes pas clients ?

Oui. Utilisez le bouton « Sous attaque ? » en haut de chaque page ou écrivez à [email protected]. Nos opérateurs interviennent sous 15 minutes, 24/7/365, que vous soyez client ou non.

### Nous aiderez-vous à vous mettre en conformité avec ISO 27001, SOC 2, PCI DSS, NIS2 ou DORA ?

Oui. Nos tests et rapports sont conçus pour produire des preuves prêtes pour l'audit, et notre équipe conformité relie chaque vulnérabilité et chaque correctif aux contrôles que votre auditeur vérifiera.

### Les tests sont-ils sans danger pour la production ?

Chaque mission suit des règles d'engagement convenues, une autorisation écrite et des pratiques d'exploitation sûres. Les tests destructifs ne s'exécutent que dans les environnements que vous approuvez, et vous pouvez les interrompre à tout moment.